Faille Icegram Express : ce que l’on sait après la fuite attribuée à Vision2i
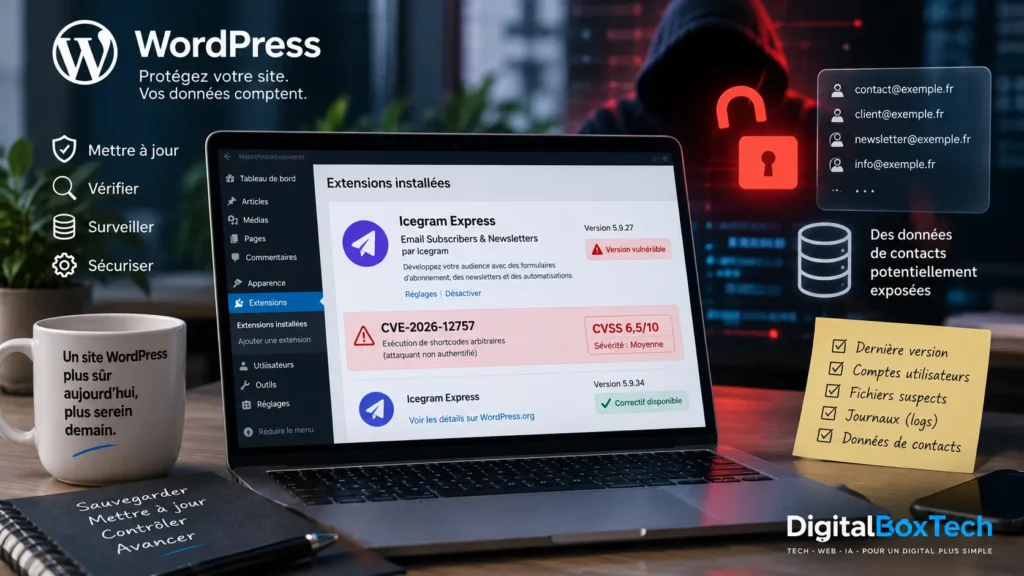
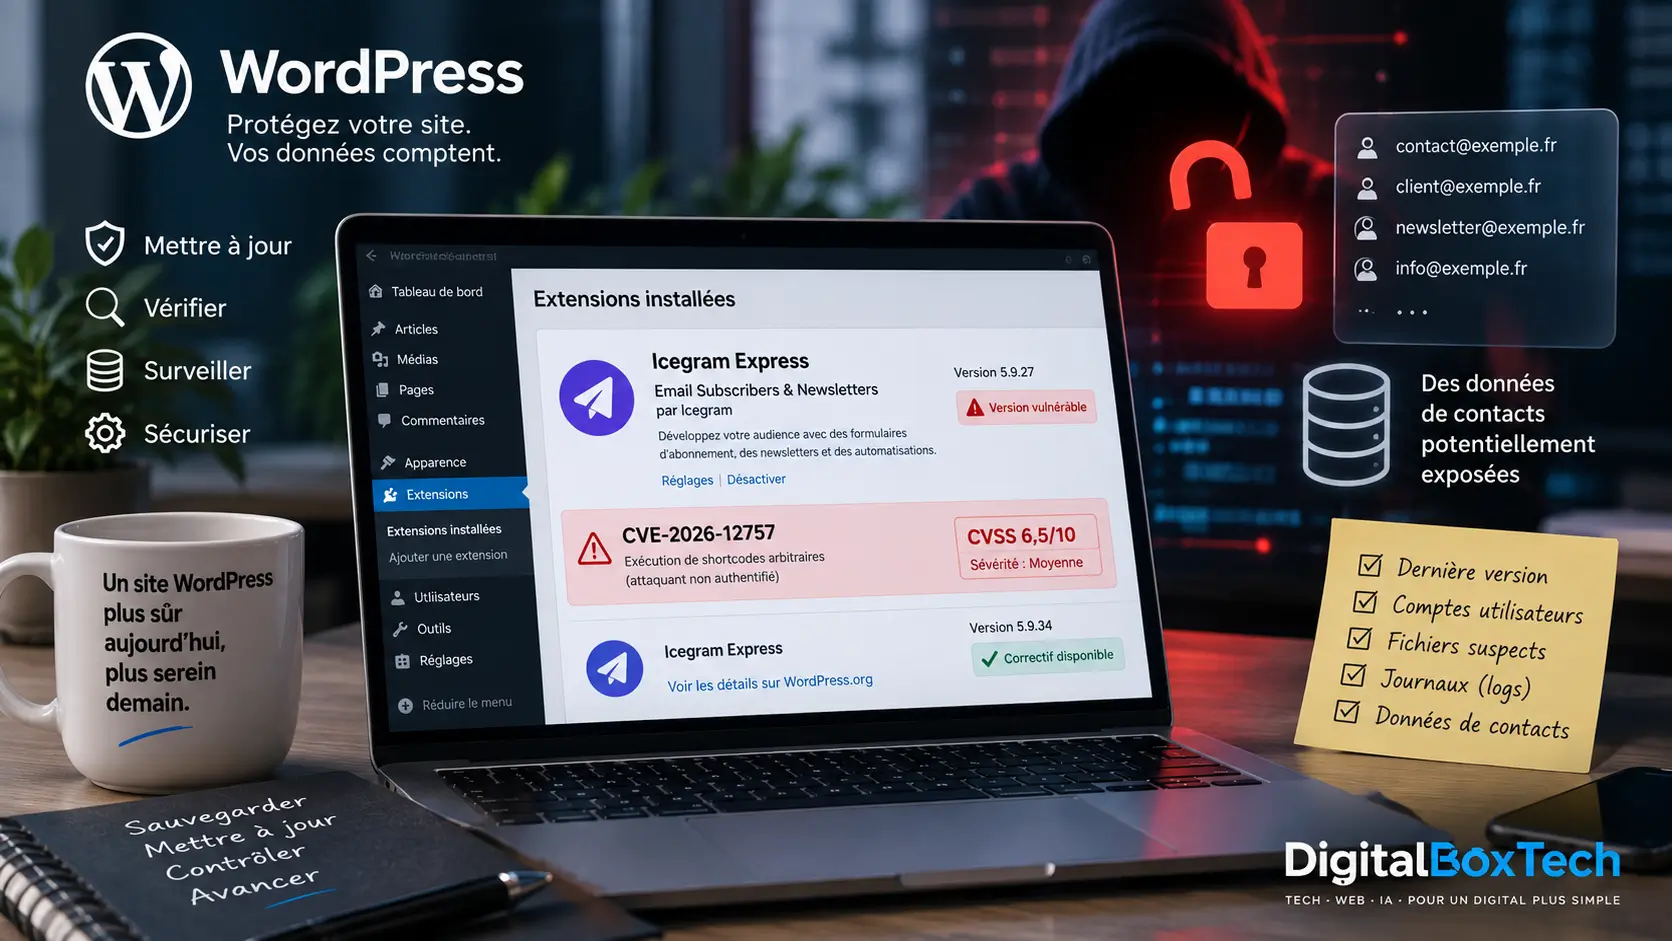
La faille Icegram Express référencée CVE-2026-12757 remet sous surveillance le plugin WordPress Email Subscribers & Newsletters. Publiée le 7 septembre 2026, cette vulnérabilité permet à un attaquant non authentifié d’exécuter des shortcodes arbitraires sur les versions allant jusqu’à 5.9.27 incluse.
L’alerte intervient dans un contexte particulier. Le 8 septembre, une fuite de données attribuée au site français Vision2i a été revendiquée. Les données diffusées présenteraient une structure correspondant à celle des contacts gérés par Icegram Express.
La proximité est troublante, mais elle ne constitue pas une preuve technique de causalité.
À ce jour, rien ne permet d’affirmer que CVE-2026-12757 a été utilisée pour compromettre Vision2i. Il faut donc distinguer trois éléments : la fuite revendiquée, l’utilisation probable d’Icegram Express pour stocker les contacts et les vulnérabilités confirmées du plugin.
Pour les administrateurs WordPress, la priorité est plus simple : vérifier la version d’Icegram Express installée et, si une version vulnérable a été utilisée, ne pas se limiter à la mise à jour.
Qu’est-ce qu’Icegram Express ?
Icegram Express, également référencé sous le nom Email Subscribers & Newsletters, est un plugin d’email marketing fonctionnant directement dans WordPress.
Il permet notamment de :
- créer des formulaires d’inscription ;
- constituer des listes d’abonnés ;
- envoyer des newsletters ;
- envoyer automatiquement les nouveaux articles ;
- automatiser certains emails ;
- segmenter les contacts ;
- suivre les ouvertures, clics et désinscriptions ;
- s’intégrer à WooCommerce et à différents plugins de formulaires.
Sa fiche officielle sur WordPress.org indique qu’il est utilisé pour collecter et gérer les abonnés directement depuis WordPress.
Cette fonction explique pourquoi une vulnérabilité touchant ce type de plugin mérite une attention particulière : la base WordPress peut contenir des données personnelles appartenant aux abonnés et prospects.
Que s’est-il passé avec Vision2i ?
Le 8 septembre 2026, une cyberattaque visant Vision2i a été revendiquée par un acteur utilisant le pseudonyme Sophia.
Selon Cyberattaque.org, un échantillon de données attribué au site vision2i.fr contenait notamment des adresses email et différentes informations associées aux contacts enregistrés sur le site.
L’analyse de la structure des champs a conduit le média à rapprocher ces données de celles utilisées par Icegram Express.
Parmi les informations observées figureraient notamment des éléments relatifs :
- à l’identité du contact ;
- à son adresse email ;
- à sa source d’inscription ;
- au formulaire utilisé ;
- à son statut ;
- à sa date de création ;
- à différents paramètres associés à l’abonnement.
Cette correspondance est intéressante parce qu’elle peut permettre d’identifier le composant ayant stocké les informations.
Elle ne permet toutefois pas d’identifier automatiquement la porte d’entrée utilisée par l’attaquant.
C’est une distinction fondamentale.
Savoir qu’une base de données provient probablement d’un plugin ne signifie pas que ce plugin a nécessairement été utilisé pour pénétrer dans le site.
La compromission pourrait théoriquement provenir d’un autre plugin, du thème, d’un compte administrateur compromis, d’une vulnérabilité serveur, d’identifiants volés ou d’un autre vecteur encore inconnu.
Faille Icegram Express : que permet CVE-2026-12757 ?
CVE-2026-12757 concerne les versions d’Email Subscribers & Newsletters jusqu’à 5.9.27 incluse.
La vulnérabilité a été attribuée par Wordfence et publiée le 7 septembre 2026.
Son score est :
CVSS 3.1 : 6,5/10 — sévérité moyenne
Le point important est qu’elle est exploitable sans authentification.
Autrement dit, l’attaquant n’a pas besoin de disposer préalablement d’un compte WordPress.
Le problème vient du traitement d’une valeur contrôlable associée au nom d’un abonné avant son passage dans la fonction WordPress chargée d’interpréter les shortcodes.
Dans certaines circonstances, un attaquant peut donc provoquer l’exécution d’un shortcode enregistré sur le site.
Pourquoi l’impact dépend-il du site ?
Un shortcode n’est pas automatiquement dangereux.
WordPress et ses extensions utilisent les shortcodes pour exécuter différentes fonctions dynamiques.
Le problème est qu’un site peut disposer de nombreux shortcodes ajoutés par :
- le thème ;
- WooCommerce ;
- un constructeur de pages ;
- des plugins de formulaires ;
- des extensions membres ;
- des outils marketing ;
- des développements personnalisés.
L’impact de CVE-2026-12757 dépend donc en partie des shortcodes réellement disponibles sur le site vulnérable.
Cela explique également pourquoi le score CVSS est de 6,5 et non de 9 ou 10.
Quelles versions sont concernées par CVE-2026-12757 ?
La fiche CVE attribuée par Wordfence donne une réponse précise.
| Élément | Information |
|---|---|
| CVE | CVE-2026-12757 |
| Plugin | Email Subscribers & Newsletters / Icegram Express |
| Versions affectées | ≤ 5.9.27 |
| Authentification | Non nécessaire |
| Type | Exécution arbitraire de shortcodes |
| CVSS | 6,5/10 |
| Sévérité | Moyenne |
| Première version corrigée | 5.9.28 |
| Exploitation dans Vision2i | Non démontrée |
WPScan confirme que la vulnérabilité est corrigée dans Icegram Express 5.9.28.
Mais il existe une raison importante pour laquelle nous ne recommandons pas simplement de passer en 5.9.28.
Une autre faille Icegram Express touche les versions jusqu’à 5.9.33
Quelques jours auparavant, une autre vulnérabilité avait été publiée.
Elle est référencée :
CVE-2026-81290
Cette fois, il s’agit d’une vulnérabilité Cross-Site Scripting (XSS) non authentifiée.
Elle concerne les versions allant jusqu’à 5.9.33.
La version 5.9.34 corrige cette vulnérabilité selon WPScan et les bases de vulnérabilités consultées.
Autrement dit :
passer simplement de 5.9.27 à 5.9.28 corrige CVE-2026-12757, mais ne constitue plus aujourd’hui la recommandation de mise à jour la plus pertinente.
En septembre 2026, un administrateur doit privilégier la dernière version stable disponible, sous réserve de compatibilité avec son site.
La fiche WordPress.org d’Icegram Express affiche actuellement la version 5.9.34, publiée le 26 août 2026.
CVE-2026-81290 est-elle plus grave ?
Son score publié est supérieur.
| CVE | Vulnérabilité | Versions affectées | Authentification | CVSS |
|---|---|---|---|---|
| CVE-2026-12757 | Exécution arbitraire de shortcodes | ≤ 5.9.27 | Non | 6,5 |
| CVE-2026-81290 | Cross-Site Scripting (XSS) | ≤ 5.9.33 | Non | ≈ 7,1/7,2 selon la base |
| CVE-2026-1651 | Injection SQL | ≤ 5.9.16 | Administrateur | Non enrichi par NVD |
Les scores légèrement différents attribués à CVE-2026-81290 selon les bases proviennent des évaluations publiées par leurs fournisseurs respectifs. Ce point ne change pas la recommandation : les installations anciennes doivent être mises à jour.
Et CVE-2026-1651 ?
Icegram Express avait déjà été concerné plus tôt en 2026 par CVE-2026-1651.
Il s’agit d’une injection SQL affectant les versions jusqu’à 5.9.16 incluse.
La NVD précise cependant une condition importante : l’exploitation nécessite un attaquant authentifié disposant de privilèges administrateur ou supérieurs.
Cette condition change considérablement le scénario de risque.
Un attaquant qui possède déjà un compte administrateur WordPress dispose d’un niveau d’accès très élevé.
CVE-2026-1651 est donc une vulnérabilité réelle, mais elle constitue une hypothèse beaucoup moins convaincante comme point d’entrée initial dans une cyberattaque menée par un attaquant externe sans accès préalable.
La faille Icegram Express a-t-elle causé la fuite Vision2i
Rien ne permet actuellement de l’affirmer.
C’est probablement le point le plus important de cette affaire.
Nous disposons de plusieurs éléments :
Fait n°1 : une fuite attribuée à Vision2i a été revendiquée le 8 septembre.
Fait n°2 : les données observées semblent correspondre à la structure de contacts utilisée par Icegram Express.
Fait n°3 : Icegram Express a connu plusieurs vulnérabilités en 2026.
Fait n°4 : CVE-2026-12757 a été publiée le 7 septembre.
Mais :
corrélation ≠ causalité.
La publication d’une vulnérabilité la veille d’une revendication ne démontre pas que cette vulnérabilité a été utilisée.
La date à laquelle les données ont réellement été obtenues n’est d’ailleurs pas nécessairement celle de leur publication.
Des entrées anciennes dans une base ne permettent pas davantage de déterminer la date exacte de la compromission.
Il faudrait notamment disposer de journaux serveur, de traces de requêtes, d’artefacts de compromission ou d’une analyse forensique permettant de reconstruire le scénario d’intrusion.
En leur absence, la formulation correcte reste :
Icegram Express constitue une piste technique intéressante, mais le vecteur d’attaque ayant conduit à la fuite attribuée à Vision2i n’est pas établi publiquement.
CVE-2026-12757 est-elle exploitée activement ?
Nous n’avons pas identifié, lors de notre vérification, de confirmation fiable permettant d’affirmer que CVE-2026-12757 fait actuellement l’objet d’une exploitation active à grande échelle.
Il ne faut donc pas transformer une possibilité technique en attaque confirmée.
Cela ne signifie pas qu’il faut attendre.
Les détails d’une vulnérabilité publique peuvent rapidement être analysés et intégrés à des outils automatisés.
Une installation vulnérable exposée sur Internet doit être corrigée même en l’absence de campagne d’exploitation publiquement documentée.
Que faire si vous utilisez Icegram Express ?
Si votre site WordPress utilise Email Subscribers & Newsletters / Icegram Express, voici les vérifications prioritaires.
1. Vérifiez immédiatement votre version
Dans WordPress :
Tableau de bord → Extensions → Extensions installées
Recherchez :
Email Subscribers & Newsletters – Icegram Express
Si vous utilisez une ancienne version, effectuez d’abord une sauvegarde puis installez la dernière version stable compatible disponible.
En septembre 2026, WordPress.org affiche la version 5.9.34.
2. Ne vous arrêtez pas à la version 5.9.28
La version 5.9.28 corrige CVE-2026-12757.
Mais CVE-2026-81290 concerne encore les versions jusqu’à 5.9.33.
La cible pertinente est donc actuellement 5.9.34 ou une version stable ultérieure, plutôt que 5.9.28 uniquement.
3. Contrôlez les comptes administrateurs
Ouvrez :
Utilisateurs → Tous les utilisateurs
Vérifiez :
- les administrateurs inconnus ;
- les comptes récemment créés ;
- les modifications d’adresse email ;
- les changements de rôle ;
- les comptes qui ne sont plus nécessaires.
La présence d’un administrateur inconnu doit être considérée comme un signal d’alerte majeur.
4. Examinez les fichiers récemment modifiés
Contrôlez notamment :
wp-content/plugins/wp-content/themes/wp-content/uploads/wp-config.php
Un fichier PHP inhabituel dans uploads mérite particulièrement une analyse.
Ne supprimez cependant pas aveuglément un fichier uniquement parce que son nom paraît étrange.
5. Examinez les journaux disponibles
Selon votre hébergeur, votre CDN ou votre plugin de sécurité, recherchez :
- requêtes inhabituelles ;
- rafales provenant d’une même IP ;
- erreurs répétitives ;
- connexions administrateur inconnues ;
- modifications de fichiers ;
- créations de comptes ;
- requêtes anormales liées aux formulaires d’abonnement.
Les logs peuvent permettre de déterminer si une activité suspecte s’est produite avant l’installation du correctif.
6. Vérifiez les données stockées par le plugin
Icegram Express peut gérer directement des listes de contacts.
Il est donc utile de déterminer :
- quelles informations sont stockées ;
- depuis combien de temps ;
- quelles listes sont encore nécessaires ;
- quels utilisateurs peuvent y accéder ;
- quelles données devraient être supprimées.
La cybersécurité rejoint ici la protection des données personnelles : moins une base contient de données inutiles, moins une fuite potentielle peut en exposer.
Mettre à jour suffit-il si le site a déjà été compromis ?
Non.
Une mise à jour corrige une vulnérabilité.
Elle ne supprime pas automatiquement ce qu’un attaquant aurait éventuellement installé auparavant.
C’est une règle que nous avons déjà détaillée dans notre guide DigitalBoxTech consacré aux 7 vérifications à effectuer après une faille WordPress, à partir du cas WP2Shell.
Si une ancienne version vulnérable a été exposée pendant plusieurs semaines, il faut distinguer :
corriger la faille
et
vérifier l’intégrité du site.
Un site compromis peut conserver :
- une backdoor ;
- un compte administrateur ;
- un plugin malveillant ;
- un fichier modifié ;
- une tâche planifiée ;
- des identifiants volés.
Patcher n’est donc pas nettoyer.
Faut-il désinstaller Icegram Express ?
Pas automatiquement.
La découverte d’une vulnérabilité ne signifie pas qu’un plugin doit systématiquement être abandonné.
Icegram Express continue d’être maintenu et sa fiche officielle WordPress.org indique une version corrigée.
La bonne question est plutôt :
Ai-je réellement besoin de ce plugin et est-il correctement maintenu sur mon site ?
Si vous l’utilisez réellement, maintenez-le à jour.
Si vous ne l’utilisez plus, supprimez-le plutôt que de conserver inutilement du code supplémentaire sur votre installation.
Cette règle s’applique à toutes les extensions WordPress.
Une faille de plugin ne signifie pas que WordPress est vulnérable
Il faut également éviter un autre raccourci.
CVE-2026-12757 concerne Icegram Express, pas WordPress Core.
Un site peut donc utiliser la dernière version de WordPress et rester exposé à cause d’un plugin obsolète.
Inversement, l’existence d’une vulnérabilité dans un plugin ne signifie pas que tous les sites WordPress sont concernés.
La sécurité WordPress repose sur plusieurs couches :
WordPress Core + plugins + thème + serveur + comptes + configuration + sauvegardes + surveillance.
C’est pourquoi la maintenance ne doit jamais se limiter au bouton « Mettre WordPress à jour ».
Faille Icegram Express : checklist immédiate
Si Icegram Express est installé sur votre site :
- Vérifiez la version installée.
- Sauvegardez votre site.
- Mettez à jour vers la dernière version stable disponible.
- Vérifiez que vous n’êtes pas resté sur 5.9.28 à 5.9.33.
- Contrôlez les administrateurs WordPress.
- Examinez les fichiers récemment modifiés.
- Consultez les logs disponibles.
- Contrôlez les données stockées dans les listes d’abonnés.
- Supprimez les plugins inutilisés.
- Surveillez le site après la mise à jour.
Conclusion : une alerte sérieuse, mais pas de raccourci sur Vision2i
La faille Icegram Express CVE-2026-12757 mérite l’attention des administrateurs WordPress parce qu’elle est exploitable sans authentification et concerne les versions jusqu’à 5.9.27 incluse.
Mais elle ne doit pas être présentée comme la cause démontrée de la fuite attribuée à Vision2i.
Les informations actuellement disponibles permettent d’établir que des données diffusées semblent provenir du système de contacts d’Icegram Express et que plusieurs vulnérabilités ont récemment touché le plugin.
Elles ne permettent pas de reconstruire avec certitude le chemin suivi par l’attaquant.
Pour les propriétaires de sites WordPress, la réponse pratique reste néanmoins claire :
vérifiez Icegram Express, installez la dernière version stable et contrôlez votre site si une version vulnérable a été exposée.
Et retenez surtout une règle valable bien au-delà d’Icegram Express :
une mise à jour ferme une vulnérabilité ; elle ne prouve pas qu’un site n’a jamais été compromis.
Ces articles pourraient aussi vous intéresser
Faille WordPress 2026 : 7 vérifications à faire après WP2Shell
Une vulnérabilité corrigée ne signifie pas nécessairement qu’un site est sain. Découvrez les vérifications à effectuer après une faille WordPress : administrateurs, fichiers, logs, sauvegardes et surveillance.
Faille Forminator WordPress : 600 000 sites doivent vérifier leur version
Forminator a lui aussi été concerné par une vulnérabilité critique accessible sans authentification. Retrouvez notre analyse de la faille Forminator WordPress et les mesures à appliquer sur les sites concernés.
Faille All-in-One WP Migration : plus de 5 millions de sites concernés
Les plugins de sauvegarde et de migration constituent eux aussi une surface d’attaque sensible. Découvrez notre dossier consacré à la faille All-in-One WP Migration et à CVE-2026-19949.