Cyberattaque des frigos de supermarchés : ce qui s’est passé et comment se protéger
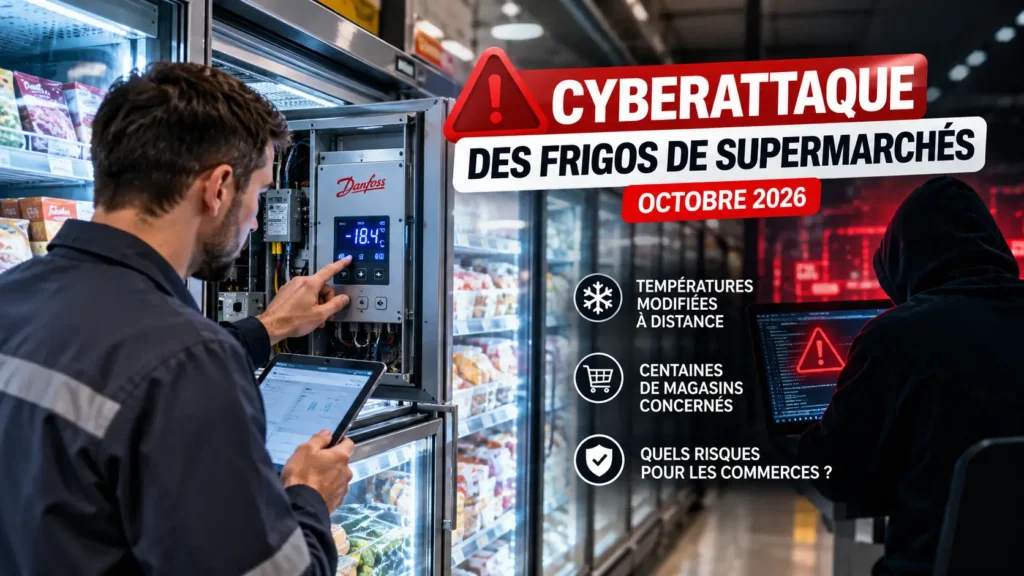
Cyberattaque frigos supermarchés : dans la nuit du 11 au 12 octobre 2026, une attaque informatique a perturbé les installations frigorifiques de centaines de magasins français. Des contrôleurs connectés ont été manipulés à distance, provoquant des températures anormales et des pertes de marchandises.
Cette cyberattaque montre qu’un équipement professionnel connecté peut devenir une cible informatique, avec des conséquences directes sur la chaîne du froid, les stocks et l’activité commerciale.
Le 12 octobre, le Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques (CERT-FR) a publié une alerte officielle concernant les contrôleurs de réfrigération. Actualisée le 13 octobre, elle identifie plusieurs familles d’équipements et détaille les mesures de protection recommandées.
Voici les faits connus au 15 octobre 2026, les risques pour les commerces et les vérifications à demander à son prestataire frigoriste.
Cyberattaque frigos supermarchés : que s’est-il passé en octobre 2026 ?
L’attaque a été découverte au matin du lundi 12 octobre 2026. Dans plusieurs magasins, les responsables ont constaté des températures anormalement élevées dans les vitrines réfrigérées, congélateurs ou chambres froides.
Les attaquants ont manipulé des systèmes de supervision permettant de contrôler les installations frigorifiques à distance. Certains équipements ont été placés dans des cycles de dégivrage inadaptés, compromettant la conservation des aliments.
D’après les informations publiées par Reuters le 12 octobre, plusieurs grandes enseignes françaises ont été touchées, dont InterCyberattaque des frigos de supermarchés : que s’est-il passé ?
marché, Carrefour et Monoprix.
Des incidents similaires ont ensuite été signalés sur d’autres systèmes de réfrigération. Le problème ne se limite donc pas à une seule marque d’équipements.
Combien de magasins ont été touchés ?
Les premiers bilans varient selon les dates, les enseignes interrogées et les critères utilisés.
Des médias ont évoqué jusqu’à environ 700 supermarchés concernés, tandis que d’autres décomptes documentent plusieurs centaines de magasins affectés.
Ces chiffres doivent être interprétés avec prudence : un magasin dont le contrôleur a été compromis n’a pas nécessairement subi une perte de marchandises. De même, une anomalie détectée puis corrigée rapidement n’entraîne pas systématiquement une rupture de la chaîne du froid.
Le bilan définitif des dommages et le nombre exact de systèmes compromis restent à préciser.
Comment des réfrigérateurs peuvent-ils être piratés ?
Un réfrigérateur domestique et une installation frigorifique professionnelle ne fonctionnent pas de la même manière.
Dans les supermarchés, les équipements de froid sont souvent reliés à un système centralisé qui permet de surveiller les températures, programmer les dégivrages, recevoir des alertes et intervenir à distance.
Ces fonctions sont utiles : un frigoriste peut diagnostiquer une panne sans se déplacer immédiatement, et un responsable peut suivre plusieurs installations depuis une même interface.
Mais lorsqu’une interface d’administration est accessible directement depuis Internet, elle peut devenir une cible.
Si un attaquant parvient à obtenir les droits nécessaires, il peut modifier des paramètres essentiels au fonctionnement de l’installation.
Pourquoi le dégivrage a-t-il été utilisé ?
Le dégivrage est une fonction normale d’un système frigorifique. Il permet d’éliminer le givre accumulé sur certains composants.
Le problème apparaît lorsqu’il est déclenché au mauvais moment, répété de manière excessive ou associé à des consignes de température inadaptées.
Dans les incidents d’octobre 2026, les modifications de paramètres ont contribué à réchauffer des équipements destinés à conserver les aliments au froid.
Il ne s’agit donc pas simplement d’un réfrigérateur « connecté au Wi-Fi » : l’attaque concerne des systèmes de commande et de supervision capables d’agir sur des installations physiques.
Quels équipements sont concernés par l’alerte du CERT-FR ?
L’alerte officielle CERTFR-2026-ALE-012, publiée le 12 octobre et actualisée le 13 octobre 2026, mentionne quatre familles de contrôleurs.
| Fabricant | Équipements mentionnés |
|---|---|
| Danfoss | Séries AK-SC |
| Danfoss | Séries AK-SM |
| Copeland | xweb |
| Dixell | xweb |
La présence d’un équipement de cette famille dans un commerce ne signifie pas automatiquement qu’il a été piraté.
En revanche, elle justifie une vérification de sa configuration, de son exposition à Internet, de son état de maintenance et de la sécurité des accès à distance.
Le CERT-FR indique avoir connaissance de nombreuses compromissions et considère que des campagnes d’attaques sont probablement encore en cours à la date de son bulletin.
Une vulnérabilité CVE a-t-elle été identifiée comme cause de l’attaque ?
Aucune CVE précise n’est désignée comme cause confirmée dans l’alerte CERTFR-2026-ALE-012.
Des vulnérabilités ont déjà été documentées sur certaines générations de contrôleurs frigorifiques, mais cela ne permet pas d’affirmer qu’elles ont été utilisées lors des attaques d’octobre 2026.
Le bulletin ne fournit pas non plus de score CVSS unique, de version corrigée universelle ou de correctif applicable à tous les équipements mentionnés.
La version logicielle à installer doit être déterminée en fonction du modèle exact et des recommandations de son fabricant.
Autre point important : un équipement en fin de vie peut ne plus recevoir de correctifs de sécurité. Dans ce cas, une simple mise à jour n’est pas toujours possible et la protection doit également passer par l’architecture réseau ou le remplacement du matériel.
Pourquoi cette cyberattaque concerne aussi les petits commerces
Les grandes enseignes ont concentré l’attention médiatique, mais les enseignements de cet incident dépassent largement la grande distribution.
Une boulangerie, une boucherie, un restaurant, une supérette ou une entreprise agroalimentaire peut également utiliser des équipements pilotables à distance.
Les conséquences d’un incident varient selon l’installation, mais elles peuvent être importantes :
- Perte de marchandises : les produits réfrigérés ou surgelés peuvent devenir impropres à la vente.
- Interruption d’activité : certains rayons ou équipements doivent être arrêtés le temps des vérifications.
- Coûts techniques : intervention du frigoriste, remise en configuration ou remplacement d’un contrôleur.
- Litiges et assurance : la prise en charge des dommages dépend des garanties effectivement souscrites.
- Risque sanitaire : la sécurité alimentaire doit être vérifiée avant toute remise en vente.
Le coût d’une cyberattaque ne se mesure donc pas uniquement en fichiers volés ou en ordinateurs bloqués.
Pour approfondir les conséquences d’un incident informatique sur une entreprise, consultez également notre article sur la cyberattaque Déclic Services et les risques pour les PME.
Que recommande le CERT-FR pour sécuriser les installations frigorifiques ?
Le CERT-FR distingue les équipements non compromis de ceux qui ont déjà été touchés. Cette distinction est essentielle : les opérations à effectuer ne sont pas identiques.
1. Vérifier si l’interface de gestion est exposée sur Internet
La première priorité consiste à déterminer si le contrôleur peut être administré directement depuis une adresse IP publique.
Cette vérification doit être confiée au prestataire frigoriste ou à l’administrateur réseau.
Une interface accessible sans protection adaptée augmente les possibilités d’intrusion, même si l’équipement fonctionne normalement en apparence.
2. Sécuriser les accès à distance
Le CERT-FR recommande de rétablir les accès à travers un VPN sécurisé ou un réseau protégé, plutôt que d’exposer directement les interfaces d’administration.
Le filtrage des adresses IP du prestataire peut constituer une mesure d’urgence, mais il ne doit pas être considéré comme une solution permanente suffisante.
Il faut également vérifier les comptes autorisés et supprimer les accès qui ne sont plus nécessaires.
3. Contrôler les paramètres de température et de dégivrage
Une installation peut continuer à fonctionner tout en conservant des paramètres modifiés par un attaquant.
Le prestataire doit donc contrôler l’ensemble de la configuration, en particulier les consignes de température et les plages de dégivrage.
Ce contrôle doit être rapproché des relevés de température et des procédures de sécurité alimentaire du commerce.
4. Vérifier les mises à jour et les mots de passe
Pour les équipements compatibles, il convient d’appliquer les mises à jour de firmware recommandées par le constructeur.
Sur les contrôleurs Danfoss concernés, le CERT-FR cite notamment le niveau de sécurité « Strict » et le remplacement des mots de passe par défaut.
La disponibilité d’un correctif dépend du modèle, de sa version et de son statut de maintenance.
5. Prévoir une procédure particulière si l’équipement a été compromis
Pour un contrôleur déjà compromis, le CERT-FR prévoit notamment la suppression de son exposition à Internet, une restauration d’usine, une reconfiguration sécurisée et une vérification des paramètres avant remise en service.
Attention : une restauration d’usine ne suffit pas si l’équipement reste exposé à Internet et vulnérable.
Ces opérations doivent être coordonnées avec le prestataire compétent, afin de ne pas provoquer une interruption supplémentaire de la réfrigération ou une perte de supervision.
Le CERT-FR demande également de vérifier les conditions contractuelles d’assurance avant de couper les remontées de données vers le prestataire frigoriste.
Les 7 vérifications à demander à son frigoriste
Pour un commerçant qui ne dispose pas d’une équipe informatique, le plus efficace est de transmettre une liste de questions à son prestataire.
| Vérification | Question à poser |
|---|---|
| Inventaire | Quels contrôleurs pilotent nos installations frigorifiques ? |
| Modèle et version | Avons-nous des équipements Danfoss AK-SC/AK-SM, Copeland xweb ou Dixell xweb ? |
| Exposition Internet | Une interface d’administration est-elle directement accessible depuis Internet ? |
| Accès distant | Les interventions passent-elles par un VPN ou un réseau protégé ? |
| Maintenance | Les équipements reçoivent-ils encore des correctifs de sécurité ? |
| Configuration | Les températures et cycles de dégivrage ont-ils été vérifiés ? |
| Continuité | Que faisons-nous si la supervision à distance devient indisponible ? |
Cette démarche permet d’obtenir un état des lieux précis sans demander au commerçant de manipuler lui-même les paramètres techniques.
Pour les installations les plus anciennes, il peut être nécessaire d’établir un calendrier de remplacement.
Comment éviter qu’un équipement connecté mette en danger toute l’entreprise ?
L’incident rappelle une règle fondamentale de cybersécurité : tous les équipements d’une entreprise ne devraient pas partager les mêmes accès ni les mêmes droits réseau.
Un contrôleur frigorifique, une caméra, une caisse, un ordinateur administratif et un terminal de maintenance n’ont pas les mêmes besoins.
La séparation des réseaux, également appelée segmentation, permet de limiter les communications entre ces équipements.
Elle ne remplace pas les mises à jour ni la protection des accès distants, mais elle peut réduire les conséquences d’une compromission.
Cette approche rejoint les principes généraux de sécurité informatique recommandés par l’ANSSI dans ses règles d’or de la sécurité numérique.
Faut-il déconnecter tous les équipements connectés ?
Non. La connexion à distance peut être utile pour la maintenance, la détection des pannes et la continuité de service.
L’objectif n’est pas de supprimer systématiquement ces fonctions, mais de contrôler qui peut accéder aux équipements, par quel moyen et avec quelles autorisations.
Une déconnexion improvisée peut aussi perturber les alertes de température ou les interventions du frigoriste.
Toute modification importante doit donc être préparée avec le prestataire et les responsables de la sécurité alimentaire.
Que faire si vous suspectez une compromission ?
Une température anormale n’est pas nécessairement le signe d’une cyberattaque : une panne matérielle ou un défaut de régulation peut produire des symptômes similaires.
En revanche, si plusieurs consignes changent sans intervention autorisée, si des cycles de dégivrage deviennent incohérents ou si des accès inconnus sont détectés, il faut agir rapidement.
La priorité est de protéger les personnes, les denrées et la continuité de l’activité.
Prévenez immédiatement le responsable du magasin et le prestataire frigoriste. Conservez les relevés de température, les alertes et les informations disponibles sur l’incident.
Faites contrôler les produits concernés selon les procédures sanitaires applicables. Ne remettez pas en vente des denrées dont la sécurité ne peut pas être établie.
Le prestataire informatique devra ensuite examiner les accès distants, les journaux disponibles et l’état du contrôleur. La remise en service doit suivre les recommandations du fabricant et du CERT-FR.
Si un incident informatique est confirmé, les entreprises peuvent également consulter les ressources de Cybermalveillance.gouv.fr pour être orientées vers les démarches et les professionnels adaptés.
L’assurance couvre-t-elle les pertes de marchandises ?
Pas nécessairement.
Une cyberattaque peut entraîner des dommages matériels ou des pertes de produits, mais tous les contrats de cyberassurance ne couvrent pas ces conséquences.
Selon une enquête de Reuters publiée le 15 octobre 2026, les pertes alimentaires consécutives aux attaques pourraient ne pas être couvertes par certaines polices d’assurance cyber.
Un commerçant devrait donc vérifier les garanties relatives à la perte de marchandises, aux dommages provoqués par un incident informatique, aux interruptions d’activité et aux équipements de réfrigération.
Il faut également examiner les obligations de maintenance et de sécurité prévues au contrat.
La présence d’une garantie cyber ne suffit pas à confirmer que la destruction de denrées sera indemnisée.
Ce que l’enquête doit encore établir
Au 15 octobre 2026, plusieurs questions importantes restent ouvertes.
L’identité des auteurs n’est pas établie publiquement. Le chemin technique exact utilisé pour compromettre chaque famille d’équipements n’est pas entièrement documenté dans l’alerte du CERT-FR.
Il n’est pas non plus possible d’attribuer l’ensemble des incidents à une CVE particulière sur la seule base des informations actuellement disponibles.
L’enquête devra notamment préciser les mécanismes d’accès, les éventuelles vulnérabilités exploitées, l’étendue réelle des compromissions et les conséquences économiques.
Ces incertitudes n’empêchent pas les commerçants de prendre des mesures de prévention dès maintenant.
Ces articles pourraient aussi vous intéresser
Pour renforcer la sécurité numérique de votre entreprise, retrouvez également ces analyses publiées sur DigitalBoxTech :
- Site WordPress piraté : que faire immédiatement ? — Les premières actions à engager lorsqu’un site professionnel est compromis.
- Cyberattaque Déclic Services : WordPress, ERP et données clients — Les risques d’une attaque touchant les outils numériques d’une entreprise.
- Faille Forminator WordPress : comprendre les risques et sécuriser son site — Pourquoi les mises à jour et le suivi des vulnérabilités sont essentiels.
Conclusion : une alerte qui dépasse largement les supermarchés
La cyberattaque des frigos de supermarchés d’octobre 2026 illustre une évolution majeure des risques numériques : un équipement connecté peut devenir la cible d’une attaque ayant des conséquences physiques et économiques immédiates.
Pour les commerces, la priorité n’est pas de déconnecter tous les appareils, mais de vérifier leur exposition à Internet, la sécurité des accès distants, la maintenance des contrôleurs et les procédures de continuité.
Le conseil le plus utile est simple : demandez dès maintenant à votre frigoriste si votre installation possède une interface de gestion accessible depuis Internet et comment cet accès est protégé.
L’alerte officielle CERTFR-2026-ALE-012 reste la référence à consulter pour suivre les recommandations techniques et leurs éventuelles mises à jour.