Faille PHP WordPress : PHP2Shell menace les sites non corrigés
Une faille PHP WordPress peut exposer un site à une attaque même lorsque son cœur, ses thèmes et ses extensions sont à jour. C’est le risque soulevé par deux vulnérabilités critiques découvertes dans PHP, le langage utilisé par WordPress et de nombreuses autres applications web.
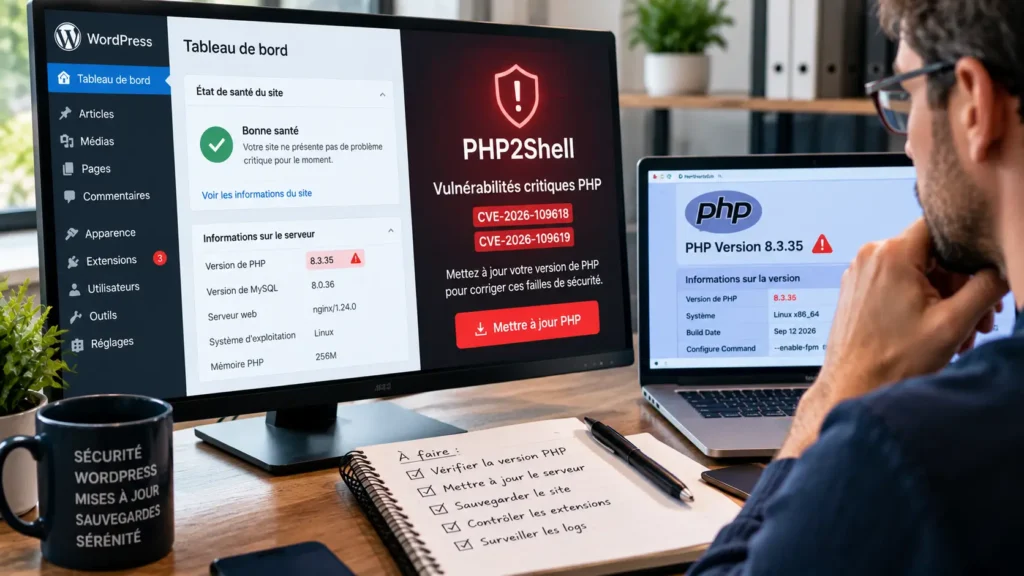
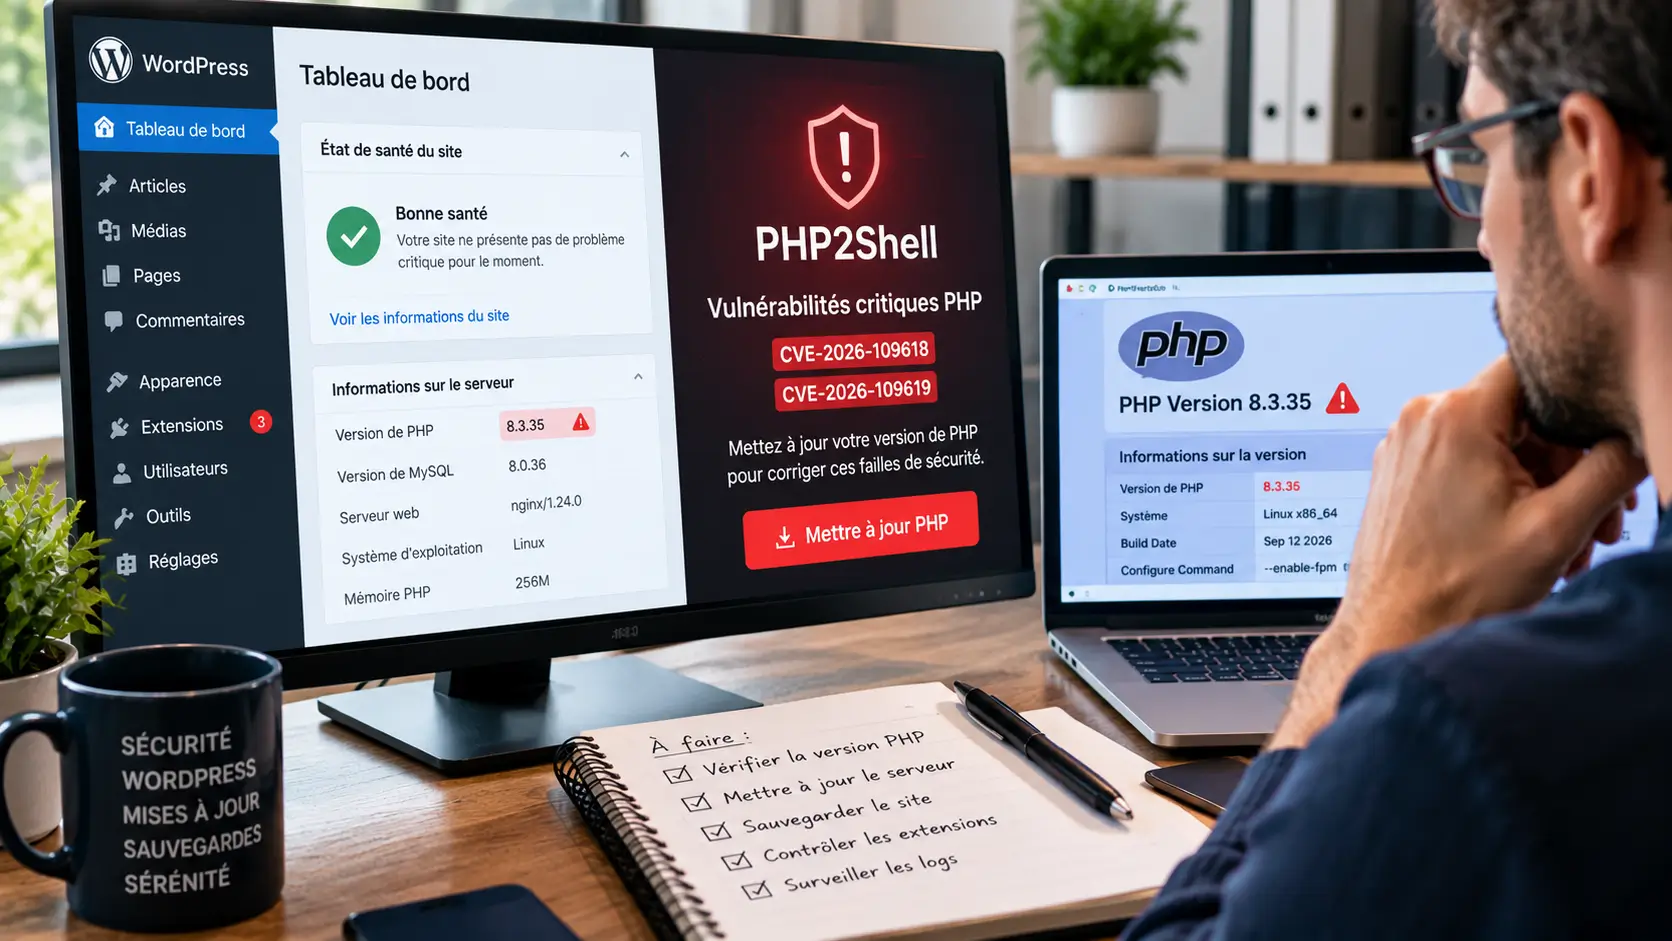
Identifiées sous les références CVE-2026-109618 et CVE-2026-109619, ces failles sont regroupées sous le nom PHP2Shell. Elles peuvent permettre, dans certaines conditions, à un attaquant non authentifié d’exécuter du code sur un serveur vulnérable.
Les correctifs ont été publiés le 21 octobre 2026. Le 26 octobre, le CERT-FR a confirmé l’observation de tentatives d’exploitation ciblant des déploiements spécifiques de PHP.
Pour les propriétaires de sites WordPress, les agences web et les e-commerçants, la priorité est claire : vérifier la version de PHP utilisée par l’hébergement et appliquer le correctif adapté.
PHP2Shell : que s’est-il passé en octobre 2026 ?
Le 20 octobre 2026, l’équipe de développement de PHP a annoncé la publication imminente de mises à jour de sécurité exceptionnelles.
Deux vulnérabilités critiques affectaient le traitement de certaines requêtes et la gestion de la mémoire par PHP.
Leur exploitation pouvait, selon la configuration du serveur, permettre une exécution de code à distance sans authentification préalable.
Les versions corrigées ont été mises à disposition le 21 octobre.
Cette publication a déclenché des alertes de plusieurs organismes nationaux de cybersécurité, notamment le CERT-FR en France.
Pourquoi ces vulnérabilités sont-elles particulièrement préoccupantes ?
Contrairement à une faille affectant une extension WordPress précise, PHP2Shell touche le langage qui exécute les applications.
Un site peut donc être concerné même si son administrateur a correctement installé les dernières mises à jour de WordPress.
Les conséquences possibles d’une exploitation réussie comprennent notamment :
- l’exécution de commandes avec les privilèges du processus PHP ;
- l’accès à certaines données du serveur ;
- la divulgation d’informations présentes en mémoire ;
- l’interruption de services ;
- une compromission plus étendue si les droits du serveur le permettent.
Ces conséquences dépendent du contexte technique et des autorisations disponibles. Une vulnérabilité critique ne signifie pas qu’un attaquant dispose automatiquement de tous les privilèges du serveur.
Quelles sont les deux failles PHP2Shell ?
Les vulnérabilités concernent des mécanismes internes de PHP liés au traitement des requêtes et à la gestion de la mémoire.
| Vulnérabilité | Gravité | Risque principal |
|---|---|---|
| CVE-2026-109618 | CVSS 4.0 : 9,2/10 | Corruption de mémoire lors de certains traitements de requêtes |
| CVE-2026-109619 | CVSS 4.0 : 9,2/10 | Réutilisation d’un état mémoire invalide après une erreur |
Dans les deux cas, des chercheurs ont démontré des scénarios pouvant conduire à une exécution de code à distance.
Leur exploitation ne nécessite pas nécessairement la connexion à un compte administrateur WordPress.
C’est pourquoi la correction doit être effectuée au niveau de PHP et de l’environnement d’hébergement.
Il ne s’agit pas d’une vulnérabilité propre au logiciel WordPress.
Drupal, Joomla et d’autres applications utilisant PHP peuvent également être exposés lorsqu’ils fonctionnent sur une version vulnérable.
Faille PHP WordPress : quelles versions sont vulnérables ?
Le CERT-FR et l’équipe PHP ont identifié les versions corrigées suivantes.
| Branche PHP | Versions concernées | Version corrigée |
|---|---|---|
| PHP 8.5 | Avant 8.5.12 | 8.5.12 |
| PHP 8.4 | Avant 8.4.27 | 8.4.27 |
| PHP 8.3 | Avant 8.3.36 | 8.3.36 |
| PHP 8.2 | Avant 8.2.35 | 8.2.35 |
| PHP 8.1 et versions antérieures | Branches anciennes concernées | Migration vers une branche maintenue recommandée |
Attention : certains hébergeurs et distributeurs Linux peuvent intégrer des correctifs dans leurs propres paquets sans modifier le numéro de version principal de la même manière que PHP.
La version affichée doit donc être interprétée en tenant compte des informations de sécurité communiquées par l’hébergeur.
Pour les installations anciennes, rester sur PHP 7.4, 8.0 ou 8.1 n’est pas une stratégie durable de sécurité.
Même lorsqu’un fournisseur propose exceptionnellement un correctif rétroporté, la migration vers une branche maintenue reste recommandée.
Comment vérifier la version PHP de son site WordPress
La vérification peut généralement être effectuée directement depuis l’administration WordPress.
Étape 1 : ouvrir les informations du site
Connectez-vous au tableau de bord WordPress.
Rendez-vous dans :
Outils → Santé du site → Informations → Serveur
Recherchez la ligne indiquant la version de PHP.
Notez le numéro complet lorsqu’il est disponible.
Étape 2 : comparer avec les versions corrigées
Si votre site fonctionne sur PHP 8.3.35, par exemple, il utilise une version antérieure au correctif officiel PHP 8.3.36.
Il faut alors vérifier auprès de l’hébergeur si une mise à jour ou un correctif équivalent a été appliqué.
Cette vérification doit porter sur la version réellement exécutée par le site, pas uniquement sur les versions proposées dans le panneau d’hébergement.
Étape 3 : consulter le panneau d’hébergement
Chez de nombreux hébergeurs, la version de PHP peut être consultée dans les paramètres du site ou de l’hébergement.
Le changement de version peut être proposé depuis une rubrique consacrée à PHP.
Les intitulés exacts varient selon le fournisseur.
Si vous utilisez un hébergement mutualisé, la disponibilité des versions corrigées dépend de leur déploiement par l’hébergeur.
Ne supposez pas que la mise à jour de WordPress corrige automatiquement PHP2Shell.
Les deux opérations sont distinctes.
Comment protéger immédiatement son site WordPress
La correction prioritaire consiste à installer une version de PHP contenant les correctifs de sécurité.
Avant toute intervention, il faut toutefois tenir compte de la compatibilité du site.
1. Réaliser une sauvegarde complète
Sauvegardez les fichiers et la base de données WordPress.
Assurez-vous que la sauvegarde est exploitable et qu’une restauration est possible.
Cette précaution permet de revenir à un état fonctionnel si un changement de version provoque une incompatibilité.
2. Installer une version PHP corrigée
Lorsque l’hébergeur propose une version corrigée et compatible, procédez à la mise à jour.
Pour une installation PHP 8.3, la version officielle corrigée est PHP 8.3.36 ou une version ultérieure de cette branche.
La même logique s’applique aux autres branches maintenues.
3. Vérifier le fonctionnement du site
Après la mise à jour, contrôlez les principales fonctionnalités :
- affichage des pages ;
- connexion à l’administration ;
- formulaires de contact ;
- extensions essentielles ;
- espace client ;
- panier et paiement pour WooCommerce.
Une mise à jour de sécurité urgente doit être appliquée rapidement, mais cela n’empêche pas de vérifier les fonctionnalités critiques.
4. Confirmer la correction auprès de l’hébergeur
Sur un hébergement administré, le fournisseur peut gérer lui-même les correctifs PHP.
Dans ce cas, demandez une confirmation précise :
« Les correctifs des CVE-2026-109618 et CVE-2026-109619 ont-ils été appliqués à l’environnement PHP de mon site ? »
Cette question est plus fiable que de demander simplement si le serveur est « sécurisé ».
5. Examiner les éventuels signes d’intrusion
Si votre site est resté exposé, vérifiez les alertes de sécurité, les journaux disponibles et les modifications inhabituelles.
L’apparition de comptes administrateurs inconnus, de fichiers suspects ou de redirections non autorisées doit être examinée.
Ces indices ne prouvent pas nécessairement une exploitation de PHP2Shell, mais peuvent justifier une investigation.
En cas de compromission suspectée, conservez les éléments utiles à l’analyse avant d’entreprendre un nettoyage.
Les plugins de sécurité WordPress suffisent-ils ?
Non. Un plugin de sécurité ne remplace pas une mise à jour de PHP.
Une extension comme un pare-feu applicatif WordPress peut aider à surveiller certaines activités ou à limiter certains comportements malveillants.
Mais PHP2Shell concerne le moteur PHP lui-même.
Selon la configuration, une requête dangereuse peut être traitée à un niveau auquel les mécanismes de protection internes à WordPress ne constituent pas une défense suffisante.
Il en va de même pour les mises à jour des thèmes et extensions : elles restent indispensables, mais ne corrigent pas ces vulnérabilités.
Et si le site utilise Cloudflare ou un WAF ?
Un pare-feu applicatif peut contribuer à réduire l’exposition.
Cloudflare a annoncé le déploiement de protections spécifiques contre PHP2Shell.
Cependant, ces protections ne doivent pas être considérées comme une garantie absolue.
Elles ne remplacent pas l’installation des correctifs PHP.
Certaines mesures temporaires peuvent également perturber les formulaires, les téléchargements ou les fonctions de téléversement de fichiers.
Leur déploiement nécessite donc une évaluation technique.
Les attaques PHP2Shell sont-elles déjà en cours ?
Oui, des tentatives d’exploitation ont été signalées.
Dans sa mise à jour du 26 octobre 2026, le CERT-FR indique avoir constaté des tentatives ciblant des déploiements spécifiques de PHP.
Cette information confirme que la menace n’est plus uniquement théorique.
En revanche, il faut distinguer plusieurs situations :
Une tentative d’exploitation signifie qu’un acteur a essayé d’utiliser la vulnérabilité.
Une exploitation réussie suppose que l’attaque ait effectivement produit un effet sur le système ciblé.
Une compromission confirmée nécessite des éléments établissant qu’un système a été affecté.
Les informations publiques ne permettent pas d’affirmer que tous les sites utilisant une version vulnérable ont été compromis.
De même, le nombre total de sites utilisant PHP ne correspond pas au nombre de victimes.
Une troisième vulnérabilité a également été signalée
Le 23 octobre, un avis de sécurité supplémentaire a concerné CVE-2026-115560.
Cette vulnérabilité peut également conduire à une exécution de code à distance, mais l’éditeur estime que son exploitation nécessite une combinaison peu probable de paramètres de configuration et de code applicatif.
Au 27 octobre 2026, son correctif était annoncé pour un prochain cycle de mises à jour.
Cette troisième vulnérabilité ne doit donc pas être confondue avec les deux failles PHP2Shell déjà corrigées le 21 octobre.
Les administrateurs doivent suivre les prochains bulletins PHP et ceux de leur fournisseur d’hébergement.
Que faire si son hébergeur ne propose pas encore de correctif ?
Si aucune version corrigée n’est disponible, contactez immédiatement le support technique.
Demandez si un correctif a été rétroporté ou si une mise à jour est en cours de déploiement.
Pour un site sensible, notamment un e-commerce manipulant des données clients, une évaluation du risque est nécessaire.
Selon l’exposition et les possibilités techniques, des mesures temporaires de restriction d’accès ou d’isolement peuvent être envisagées.
Le CERT-FR mentionne certaines atténuations provisoires, mais précise qu’elles ne constituent pas des solutions qualifiées ou complètes.
La priorité reste l’application d’un correctif officiel ou d’un paquet corrigé fourni par un distributeur fiable.
Checklist : sécuriser son site WordPress contre PHP2Shell
Avant de considérer le problème comme traité, vérifiez ces points :
- Version PHP identifiée : vous connaissez la version réellement exécutée par votre site.
- Correctif confirmé : votre installation dispose d’une version corrigée ou d’un correctif équivalent validé par le fournisseur.
- Sauvegarde disponible : vous pouvez restaurer les fichiers et la base de données.
- Compatibilité vérifiée : les principales fonctionnalités WordPress et WooCommerce fonctionnent.
- Journaux surveillés : les anomalies éventuelles ont été examinées.
- Hébergement à jour : votre fournisseur confirme la prise en charge des vulnérabilités.
- Anciennes versions abandonnées : une migration est prévue si le site repose sur une branche PHP en fin de support.
Cette vérification concerne aussi les environnements de préproduction, les sous-domaines et les anciennes installations WordPress encore accessibles.
Ces articles pourraient aussi vous intéresser
La sécurité d’un site WordPress ne dépend pas uniquement des mises à jour de PHP. Les vulnérabilités du CMS, les extensions et les conséquences d’une éventuelle intrusion méritent également une attention particulière.
Pour renforcer la protection de votre site, découvrez nos autres guides pratiques.
1. Faille WordPress 2026 : 7 vérifications à faire après WP2Shell
Installer un correctif est indispensable, mais cela ne garantit pas qu’un site n’a pas été compromis auparavant. Découvrez les sept contrôles essentiels pour examiner les comptes administrateurs, les fichiers, les journaux et les éventuelles traces d’intrusion.
Découvrir les 7 vérifications de sécurité WordPress
2. Site WordPress piraté : que faire immédiatement pour récupérer et sécuriser son site ?
Votre site affiche des redirections suspectes, des pages inconnues ou des comportements inhabituels ? Ce guide vous explique comment réagir, rechercher les fichiers malveillants, préserver les éléments utiles à l’analyse et remettre votre installation en sécurité.
Consulter notre guide pour récupérer un site WordPress piraté
3. Faille All-in-One WP Migration : plus de 5 millions de sites WordPress concernés
Même les extensions de sauvegarde peuvent présenter des vulnérabilités importantes. Découvrez pourquoi la sécurité des plugins WordPress nécessite une surveillance régulière et pourquoi les mises à jour restent indispensables.
Comprendre la faille All-in-One WP Migration
Conclusion : faut-il s’inquiéter pour son site WordPress ?
Les vulnérabilités PHP2Shell représentent une menace sérieuse, confirmée par l’éditeur PHP et plusieurs organismes de cybersécurité.
Elles concernent des composants techniques largement utilisés, avec un risque potentiel d’exécution de code à distance.
Toutefois, un site utilisant PHP n’est pas automatiquement un site compromis.
Le niveau de risque dépend notamment de sa version PHP, de sa configuration, des correctifs appliqués et de son exposition.
Pour un propriétaire de site WordPress, la meilleure réponse n’est pas de multiplier les extensions de sécurité.
Elle consiste d’abord à vérifier son environnement PHP, appliquer les correctifs disponibles et confirmer leur installation auprès de son hébergeur.
Les mises à jour WordPress restent essentielles, mais la sécurité d’un site commence aussi par celle du serveur qui le fait fonctionner.